访问与代理
共 248 个仓库 · 一年内有推送
面向 HarmonyOS NEXT 的代理客户端,基于 Clash 内核,支持 VLESS 等协议,让鸿蒙原生设备也能科学上网。
在 Windows 上给 Antigravity 强制走 SOCKS5/HTTP 代理的注入工具,不用开 TUN 模式,靠 DLL 注入劫持进程流量。
Mihomo 官方 Web 仪表盘,用来查看和管理 Clash/Mihomo 代理的节点、连接与流量,支持 Docker 和 Electron 部署。
一键脚本快速部署 Cloudflare WARP,可在 warp-go 与 wgcf 间切换,无限生成配置文件,支持升级 WARP+ 和团队账户,并检测 VPS 本地 IP 及 Netflix、ChatGPT 解锁状态。
AdGuard 官方维护的广告拦截规则列表,覆盖网页广告、跟踪器和恶意域名,可直接导入 AdGuard、uBlock 等拦截工具使用。
在 Android 设备上直接抓取并查看 OkHttp 的 HTTP 请求与响应,不用连电脑或配代理,调试网络问题很方便。
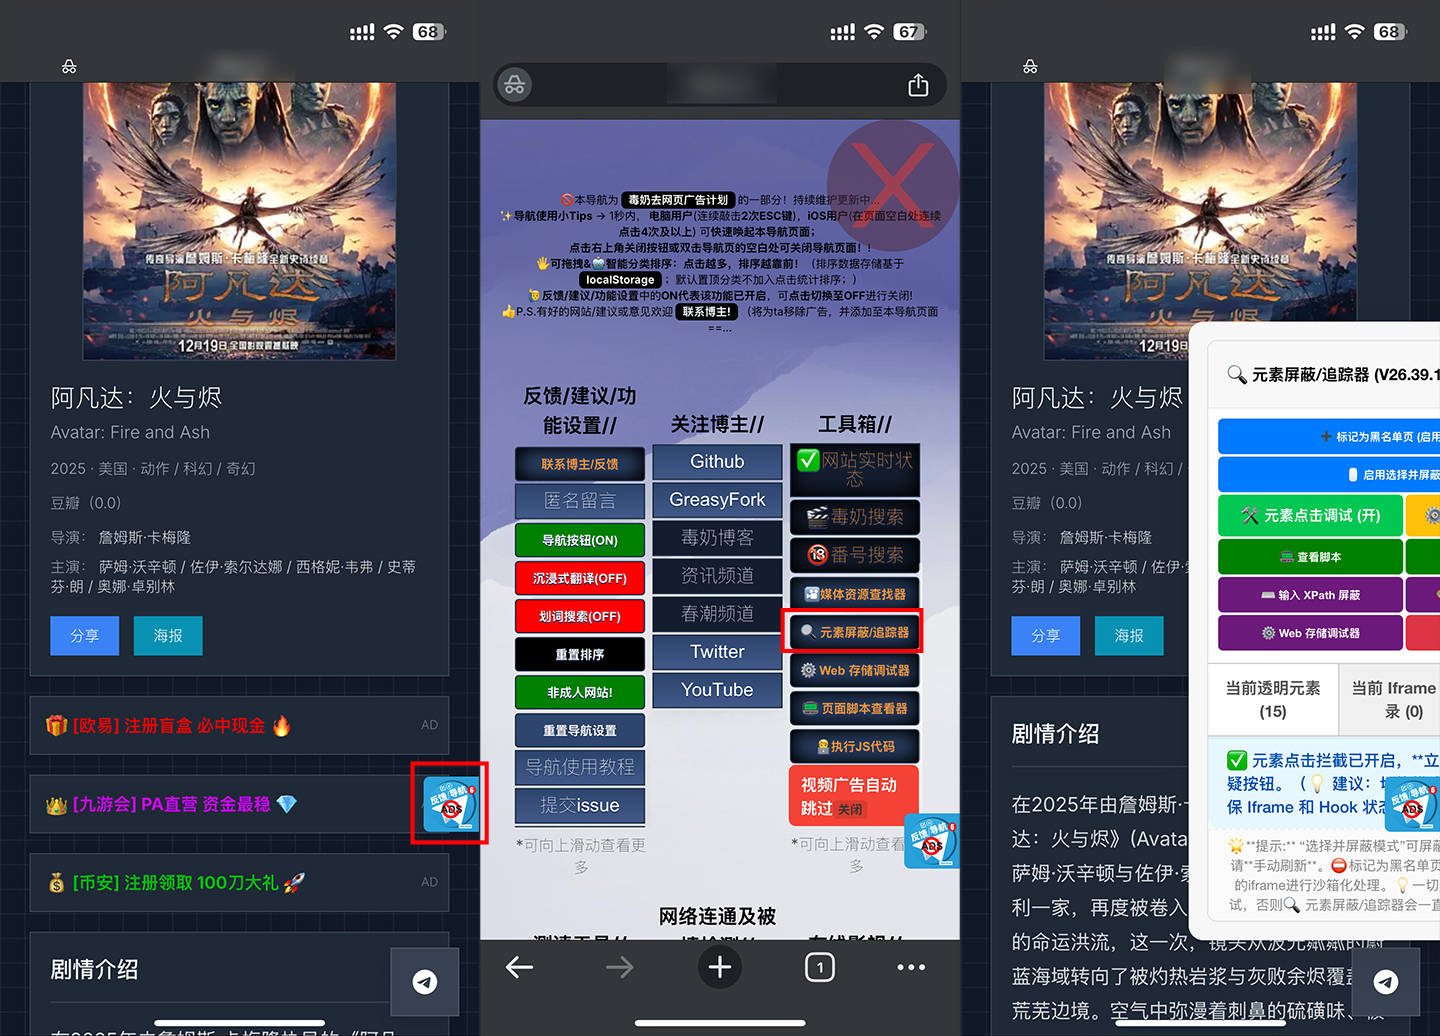
一套针对 Quantumult X、Surge、Loon 等代理工具和油猴的用户脚本,用 JS/CSS 清掉搜索引擎广告、内容农场结果,以及影视、ACG、漫画站点的弹窗和视频广告。
浏览器广告拦截扩展,支持 Chrome、Firefox 等主流浏览器,过滤广告和跟踪脚本,保护隐私。
云原生网络代理平台,用 Go 编写,可作为服务网格的数据面 sidecar,处理服务间流量转发与治理。
把 WebSocket 流量转成普通 TCP 连接,让浏览器能直接访问任意应用或服务,常配合 noVNC 做远程桌面。

OpenZiti 是一个零信任可编程覆盖网络,把应用和服务直接嵌入网络,无需暴露端口或公网 IP,就能实现安全访问。
用 Google Apps Script 做前置中继、再转发到 Cloudflare Workers 的域名前置代理,帮你在网络审查环境下绕过 DPI 检测访问被封锁的站点。
C++ 实现的内网穿透工具,无需公网 IP,支持 P2P 与代理多链路聚合,小巧快速,适合远程访问内网服务。

跨平台的系统级广告拦截与隐私防护工具,通过 hosts 文件在 DNS 层屏蔽广告、追踪器和干扰内容,适用于 Windows、macOS 和 Linux。
ProtonVPN 官方 Android 客户端,基于 Kotlin 开发,支持 OpenVPN、IKEv2 和 StrongSwan 协议,用于在手机上建立加密 VPN 连接、保护上网隐私。
轻量级 C++ 实现的 I2P 匿名网络客户端,提供端到端加密通信,可替代官方 Java 版,适合在资源受限设备上搭建隐私网络。
基于 Go 的翻墙代理插件,伪装流量以绕过审查系统的检测,支持 Shadowsocks、OpenVPN、Tor 等协议。
把 Antigravity 提供的 Claude 和 Gemini 模型包装成本地代理接口,让 Claude Code、OpenClaw 等客户端直接调用这些模型。
通过浏览器远程访问设备终端,穿透 NAT 和内网限制,提供 WebSSH、远程控制与调试能力。
用 Google Apps Script 做中转的 HTTP/SOCKS5 代理隧道,靠域名前置和 MITM TLS 拦截绕过 DPI 审查,适合受限网络下翻墙。
用 Rust 写的矿池代理中转工具,把矿机流量转发到矿池,支持多币种矿机接入和抽水配置。
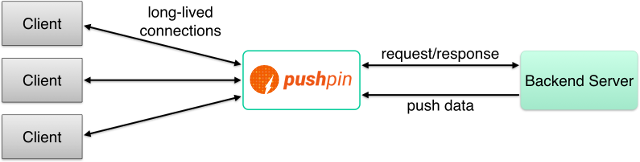
把 WebSocket、SSE 和长轮询等实时推送能力加到现有 API 上的代理服务器,Fastly Fanout 服务的核心组件。
把 RethinkDNS 解析器一键部署到 Cloudflare Workers、Deno Deploy、Fastly 和 Fly.io 等边缘平台,实现带广告拦截和 DoH/DoT 加密的无服务器 DNS 服务。
收录俄罗斯移动网络受限期间仍可访问的域名和 IP 白名单,供代理配置和翻墙工具直接引用,避开被封锁的站点。