安全与隐私
共 151 个仓库 · 近 4 个月有推送

基于本地 VPN 的 DNS 过滤,在 Android 上全局拦截广告,无需 root、不收集数据,适合想彻底去广告又不想折腾的用户。

用 AI 代理自动分析代码库并生成可交互的架构图,帮助开发者快速理解陌生项目的模块划分与调用关系。

把 clang-tidy、Clang Static Analyzer 等静态和动态分析工具的结果统一收集进缺陷数据库,并提供网页界面浏览和跟踪代码缺陷。
上架前离线扫描 iOS/Android 代码、隐私清单和 IPA/APK/AAB 安装包,对照 App Store 与 Google Play 审核规则提前发现合规问题,免账号即可用。
PHP 代码静态分析工具,能检测代码中的潜在缺陷、混乱结构和未使用变量,帮你在提交前发现质量问题。

基于 SpotBugs 的静态代码扫描插件,专门给 Java Web 和 Android 应用做安全审计,能查 CWE 类漏洞并支持污点分析。
用大模型从编译后的二进制程序还原并验证 C/C++ 源码,把反编译、源码恢复和校验串成自动化流程,适合逆向工程和安全分析场景。
把 JavaScript 代码自动转换成 TypeScript,也能给已有的 TypeScript 补全类型、修正类型问题,让代码类型更严格。
用 Go 写的低代码欺骗运行时框架,靠 AI 做系统虚拟化,快速搭蜜罐和诱饵环境来迷惑攻击者。
统一编排 Codex、Claude Code、Cursor 等多个编码智能体的跨端客户端,支持 Web、桌面和移动端,全程端到端加密。
一款带 GUI 的 JAR 包分析工具,能反编译、搜索方法调用链、做污点分析和 JAR 差异对比,帮安全人员快速定位 Java 漏洞。
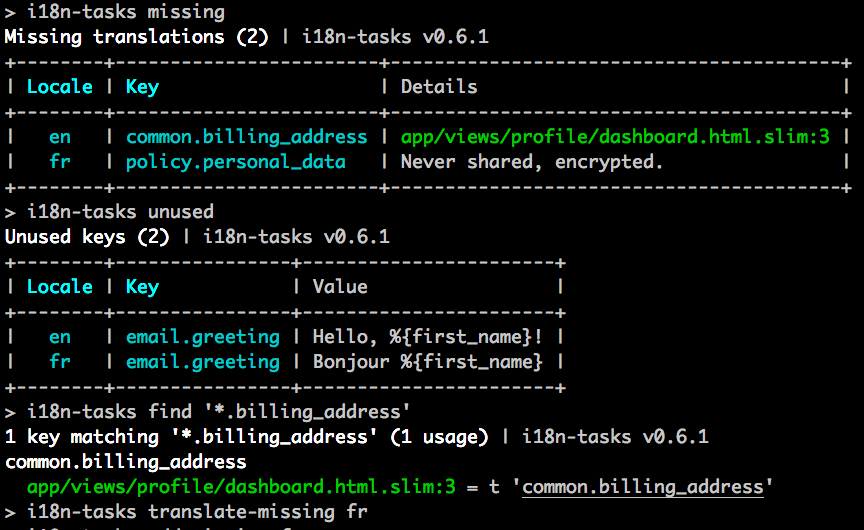
用静态分析管理 Ruby i18n 的翻译文件,自动找出缺失、未使用和格式错误的键值,省去手工核对多语言文案的麻烦。

一站式恶意软件分析工具,支持 APK、ELF、EXE、OSX 等多平台样本,可识别加壳并提取特征,还提供 MCP Server 供 Agent 调用。
自托管的团队协作密码管理器,支持文件夹级权限控制、AES-256-GCM 加密、LDAP/AD 与 OAuth2 单点登录,并提供审计日志和 REST API。

面向 Java 和 Android 的静态分析框架,上手门槛低,能构建调用图并做污点分析,适合做代码安全与质量检查。
把点击操作自动录成带标注截图的分步教程,浏览器扩展和桌面端都能用,数据本地处理,适合写操作文档和新人指引。
输入邮箱即可在 5000+ 平台做 OSINT 排查,聚合身份线索并检测泄露记录,无需 API key,pip 装完就能用。
用 WebRTC 隧道传输数据来绕过网络审查,在受限网络里也能建立通信通道。
字节跳动开源的 Android 静态污点分析平台,用于扫描 App 中的隐私合规与安全漏洞,适合上线前的自动化检测。
收集大模型越狱攻击的前沿论文、代码、数据集与评测分析,帮安全研究者快速跟进 LLM 与多模态模型的攻防进展。

基于 LLVM 的源码静态值流分析框架,能做指针分析、依赖分析和缺陷检测,适合做代码审计和验证。
本地优先的会议与语音备忘录转写工具,在设备端把录音转成 Markdown,并支持 Claude Code、Cursor 等 MCP 客户端直接查询。
用 Bash 和 GnuPG 对称加密管理密码与机密信息,把密钥库放在一个加密文件里,靠命令行完成增删查改,适合不想依赖图形界面或云端服务的人。
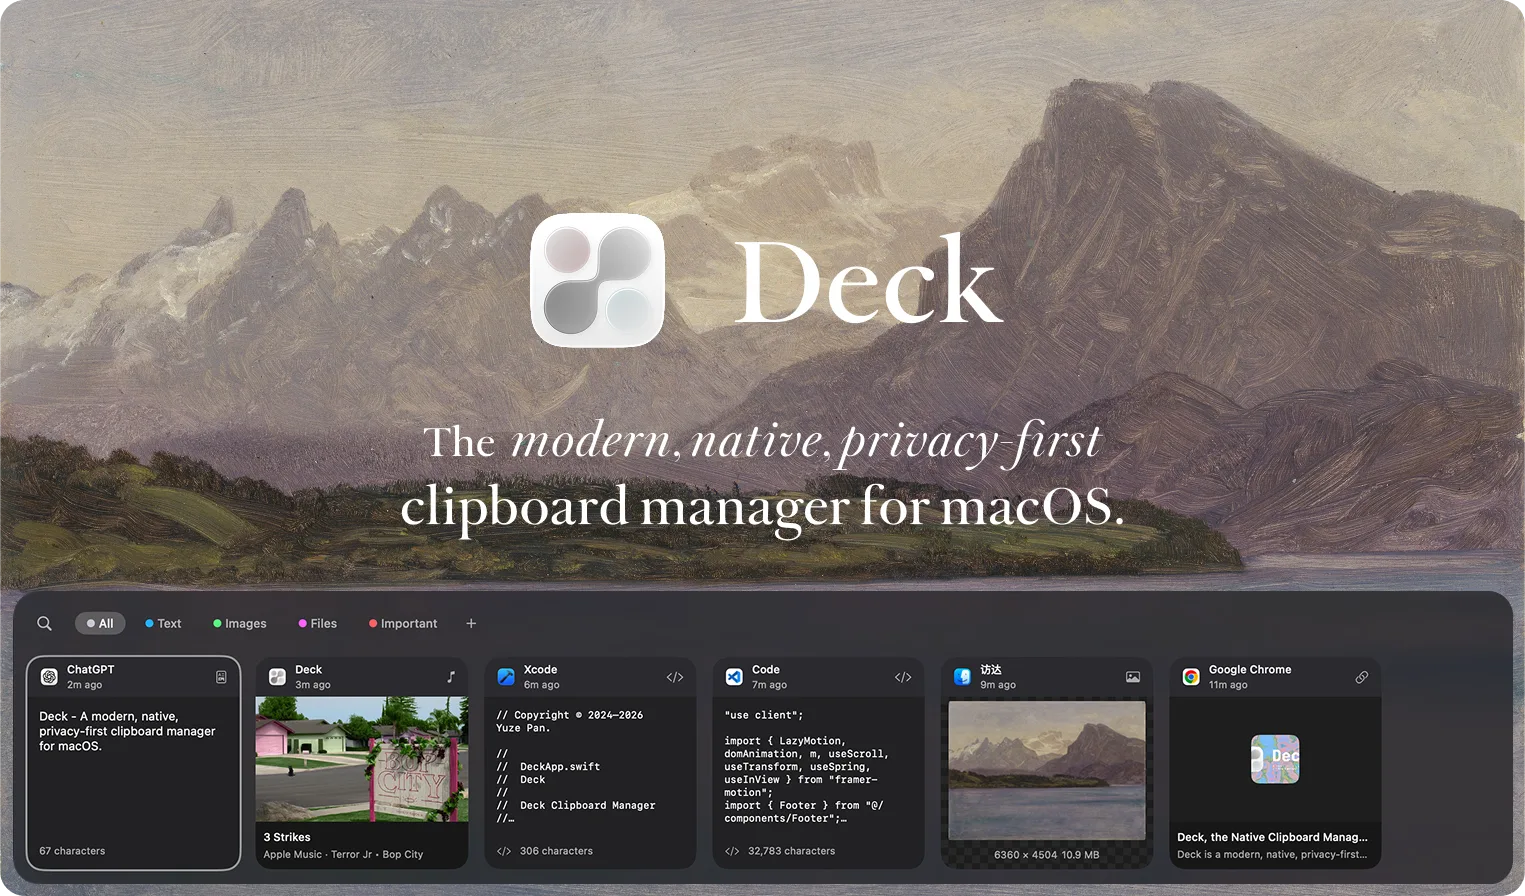
macOS 上的原生剪贴板管理器,数据全程本地加密存储,支持自动化操作,适合在意隐私、想高效复用剪贴历史的开发者。