安全与隐私
共 171 个仓库
用 adb 扫描 Android 应用的权限、上报端点和数据流向,生成隐私审计报告,并给出可回滚的处置方案。
基于抽象解释理论的 C/C++ 静态分析器,能在编译前发现运行时错误和未定义行为,适合安全关键代码的验证。

Java 字节码分析与优化框架,把 Java 和 Android 代码转成 Jimple 中间表示,方便做静态分析和程序优化。
Flowistry 是一款 Rust 的 IDE 插件,通过数据流静态分析帮你聚焦与当前代码真正相关的部分,过滤无关逻辑。

面向个人和团队的开源密码管理器,端到端加密保护凭据,支持 PWA 和桌面端,可自托管。
基于 WireGuard 的零信任访问管理平台,内置真正的双因素/多因素认证,可替代传统 VPN 做细粒度权限控制。
一份经过人工筛选的 PHP 静态分析工具清单,涵盖代码检查、格式化和 lint 等类别,帮你在众多工具中快速找到适合的那一款。

静态代码安全扫描工具,通过数据流分析发现代码中的安全与隐私风险,并按严重程度过滤排序,方便 DevSecOps 流程中优先修复高危问题。
一份精选的 Android 逆向工程资源清单,汇总了教程、练习靶场、CTF 和工具,方便安全研究者系统入门移动端逆向与恶意样本分析。
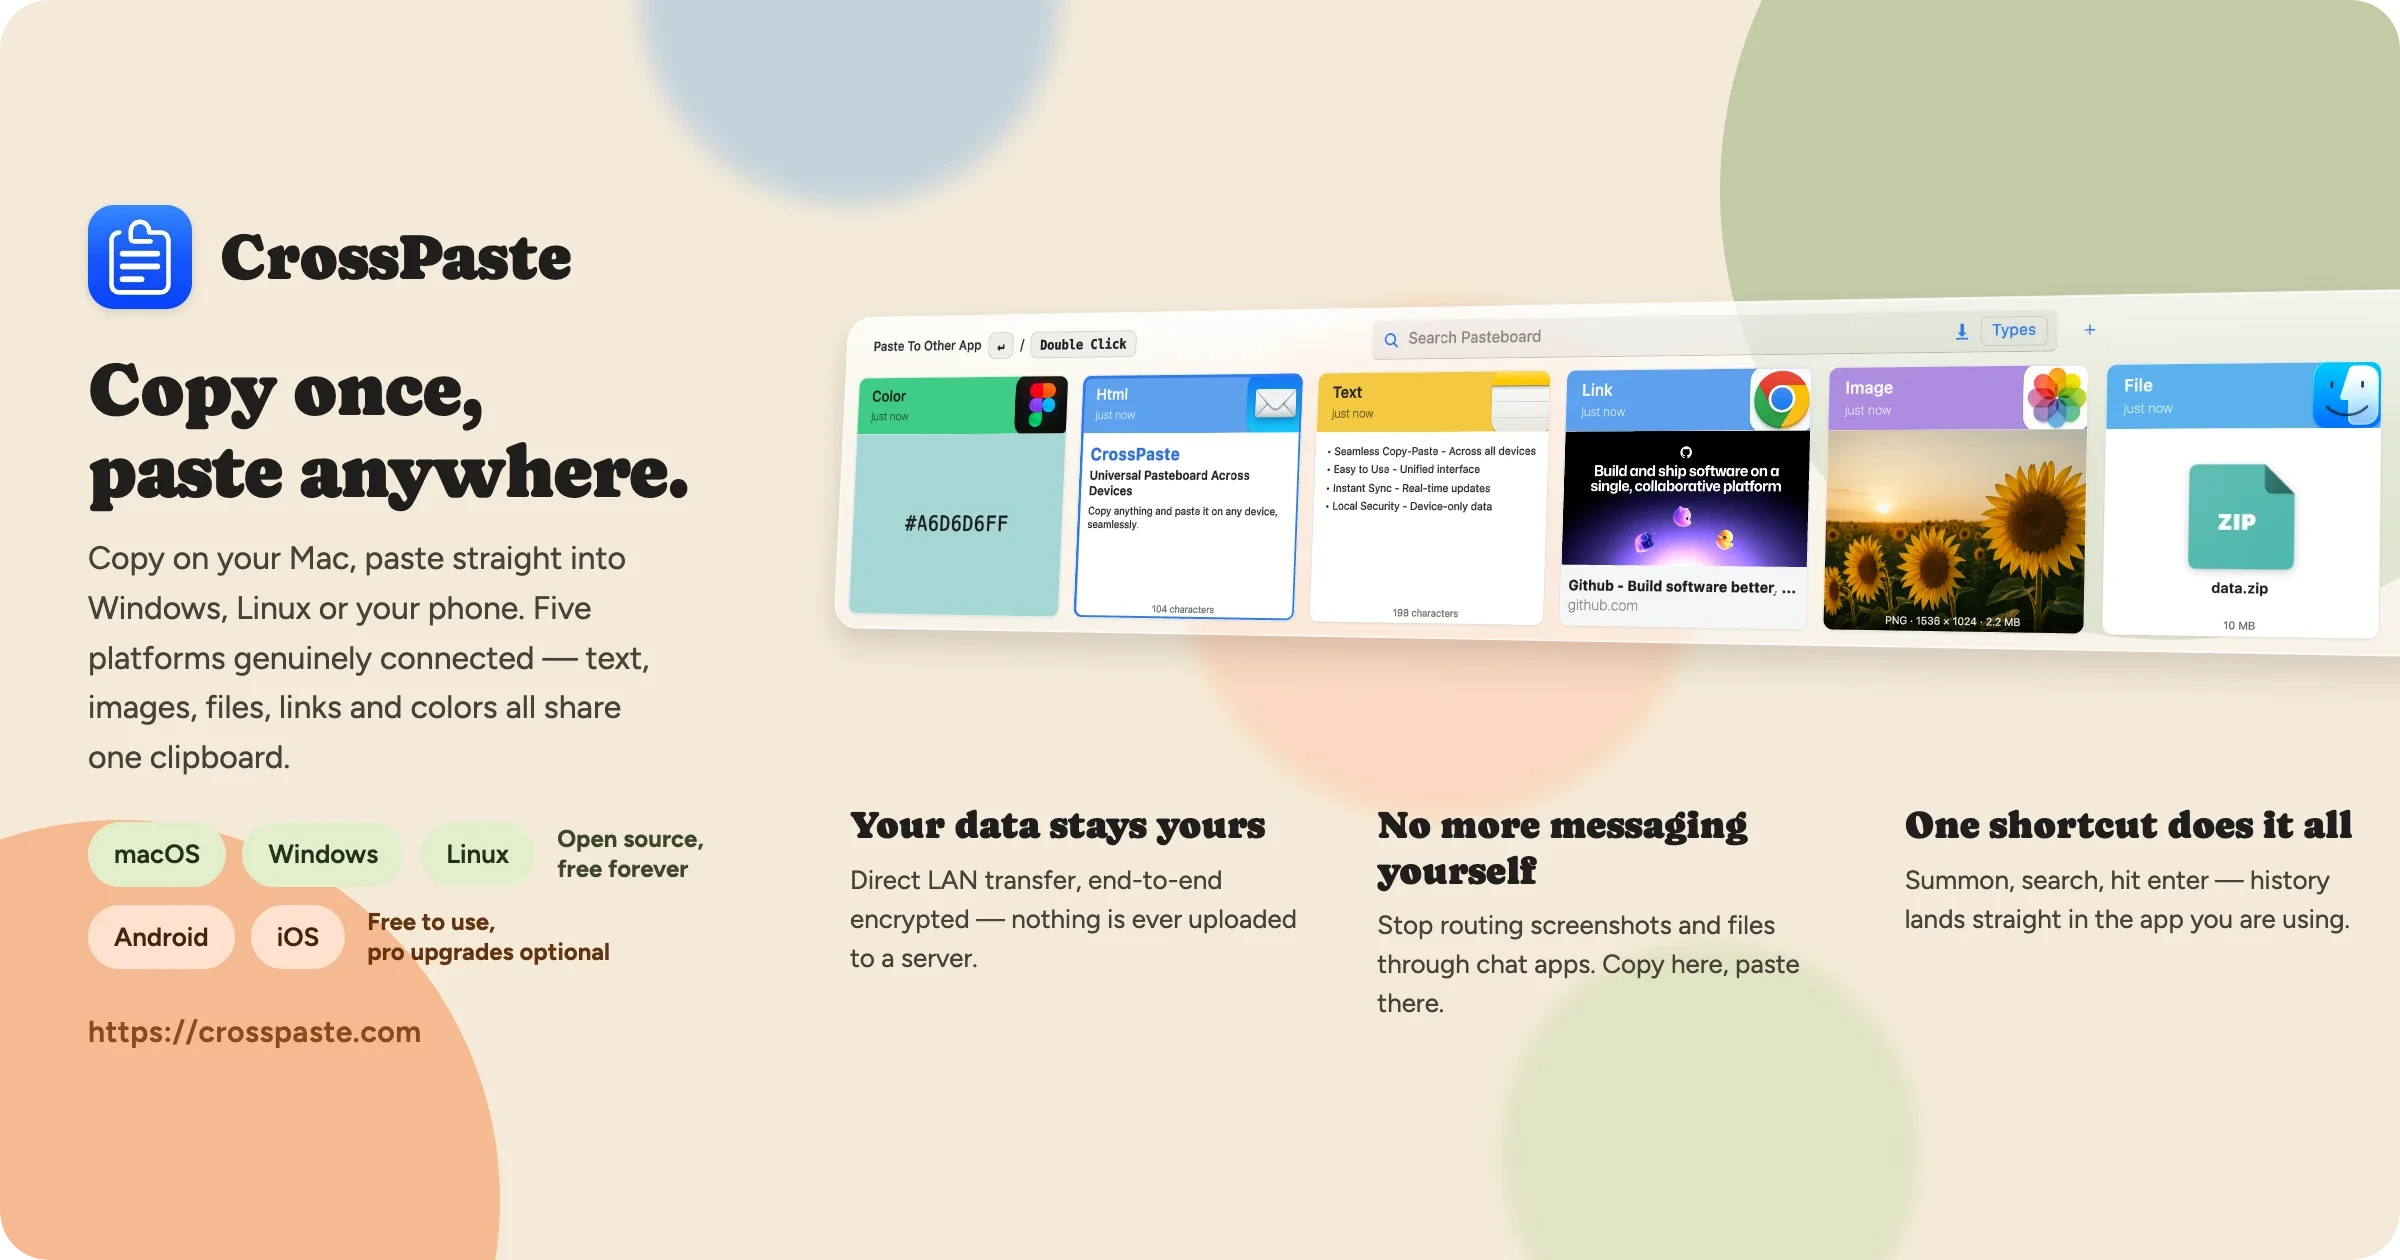
跨设备剪贴板同步工具,支持 macOS、Windows 和 Linux,数据只在局域网内端到端加密传输、不经过云端,还内置 OCR、CLI 和 MCP 服务。

基于本地 VPN 的 DNS 过滤,在 Android 上全局拦截广告,无需 root、不收集数据,适合想彻底去广告又不想折腾的用户。

用 AI 代理自动分析代码库并生成可交互的架构图,帮助开发者快速理解陌生项目的模块划分与调用关系。

把 clang-tidy、Clang Static Analyzer 等静态和动态分析工具的结果统一收集进缺陷数据库,并提供网页界面浏览和跟踪代码缺陷。

一条命令生成结构完整的 CMake C/C++ 项目骨架,内置 CI、clang-format、clang-tidy、代码覆盖率等配置,省去从零搭工程的时间。
上架前离线扫描 iOS/Android 代码、隐私清单和 IPA/APK/AAB 安装包,对照 App Store 与 Google Play 审核规则提前发现合规问题,免账号即可用。
PHP 代码静态分析工具,能检测代码中的潜在缺陷、混乱结构和未使用变量,帮你在提交前发现质量问题。

基于 SpotBugs 的静态代码扫描插件,专门给 Java Web 和 Android 应用做安全审计,能查 CWE 类漏洞并支持污点分析。
用大模型从编译后的二进制程序还原并验证 C/C++ 源码,把反编译、源码恢复和校验串成自动化流程,适合逆向工程和安全分析场景。
端到端重放 ChatGPT Plus/Team/Pro 订阅协议的逆向工具集,自带从零实现的 hCaptcha 视觉求解器,用于反欺诈机制实证研究。
把 JavaScript 代码自动转换成 TypeScript,也能给已有的 TypeScript 补全类型、修正类型问题,让代码类型更严格。
用 Go 写的低代码欺骗运行时框架,靠 AI 做系统虚拟化,快速搭蜜罐和诱饵环境来迷惑攻击者。
统一编排 Codex、Claude Code、Cursor 等多个编码智能体的跨端客户端,支持 Web、桌面和移动端,全程端到端加密。
一款带 GUI 的 JAR 包分析工具,能反编译、搜索方法调用链、做污点分析和 JAR 差异对比,帮安全人员快速定位 Java 漏洞。
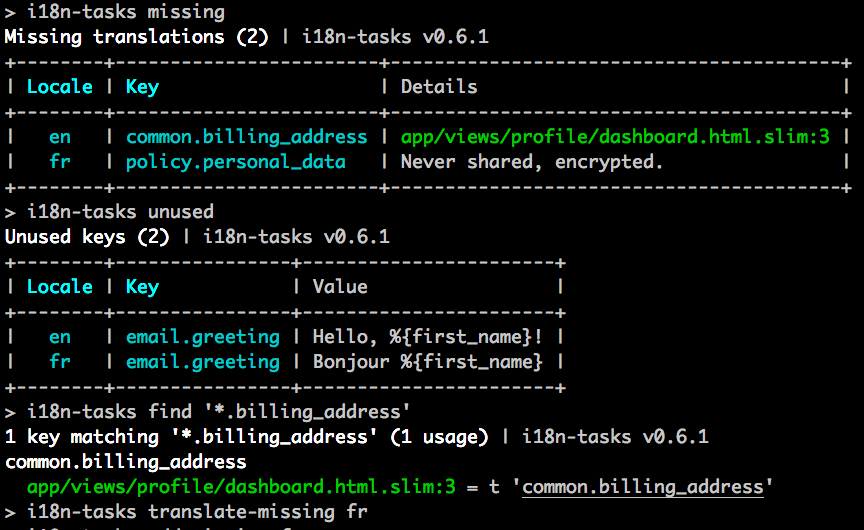
用静态分析管理 Ruby i18n 的翻译文件,自动找出缺失、未使用和格式错误的键值,省去手工核对多语言文案的麻烦。