代码审计 / SAST
静态分析、依赖漏洞与供应链安全。
用 AI Agent 做逆向工程,从应用行为分析一路深入到原生二进制,覆盖 Android、C++ 等多平台场景。

不用改容器镜像里的任何东西,就能把镜像体积压缩最多 30 倍(编译型语言更明显),同时收紧安全配置。
开箱即用的 OpenID Connect 和 OAuth2.1 授权服务器,通过无头 API 对接你自己的用户系统,快速实现登录授权与单点登录场景。
用 PHP 写的 PHP 解析器,能把源码转成 AST,方便做静态分析、代码改写和工具链开发。

一款免费强大的系统监控与调试工具,可实时查看进程、性能、网络等资源占用,还能辅助排查恶意软件。
一份覆盖各种编程语言、配置文件和构建工具的静态分析(SAST)与 linter 工具清单,帮你在自己技术栈里快速找到提升代码质量的检查工具。
开源 VPN 守护进程,用 C 实现,支持 SSL/TLS 加密隧道,可自建安全远程访问与站点互联网络。
PHP 静态分析工具,不用运行代码就能扫出类型错误和潜在 bug,适合在 CI 里给 PHP 项目做质量把关。

自动检测并修复 PHP 代码风格问题的命令行工具,让团队无需手动调整格式就能统一编码规范。

扫描容器镜像和文件系统中的软件包,找出已知漏洞并输出 SBOM 与漏洞报告,适合接入 CI 做供应链安全把关。
从容器镜像和文件系统生成软件物料清单(SBOM)的 CLI 工具与 Go 库,支持 CycloneDX 和 SPDX 格式,用于摸清镜像里到底装了哪些依赖。
基于 WireGuard 的零信任远程访问平台,用 Elixir 和 Rust 构建,替代传统 VPN,让团队安全接入内网资源。
Go 语言的静态安全扫描器,检查源码中的常见安全漏洞和危险写法,可接入 CI 做安全自动化。
跨平台的 Cloudflare Warp 非官方命令行客户端,用 Go 编写,能自动注册并生成 WireGuard 配置,方便在脚本或服务器上快速接入 Warp 网络。
校验并可视化 JavaScript、TypeScript 等项目的模块依赖,按自定义规则拦截循环依赖和违规引用,把架构约束变成可执行的检查。

针对 Ruby on Rails 应用的静态安全扫描器,不用跑起来就能查出代码里的 SQL 注入、XSS 等常见漏洞,适合接入 CI 做安全审计。
在编译期捕获 Java 常见错误的静态分析工具,把容易写错的代码模式直接变成编译报错,帮团队在提交前就拦住低级 bug。
用 Rust 写的 GitHub Actions 静态分析工具,能提前发现工作流里的安全漏洞和配置问题,避免 CI 被利用。
C/C++ 静态代码分析工具,不用编译就能扫出内存泄漏、越界、未初始化变量等缺陷,适合接入 CI 做代码质量把关。

用 Graphviz 把 Go 程序的函数调用关系画成可视化调用图,方便排查代码结构和依赖。
针对 Solidity 和 Vyper 智能合约的静态分析器,能在部署前自动检测漏洞、代码异味和规范问题,帮审计和开发人员提前排雷。
把 TypeScript 编译器 API 封装成更好用的接口,方便做静态分析和用代码批量修改 TypeScript 源码。
Python 代码自动补全、静态分析与重构库,通过类型推断为编辑器提供精准的跳转和补全能力。
用 Rust 写的静态分析引擎,把源码编译成简洁的组合式程序图,并据此自动生成 14 种 UML 图,帮你看清代码结构。

PHP 静态分析工具,通过类型推断和污点分析在运行前发现代码错误与安全漏洞,适合 CI 中做质量门禁。
PHP 静态分析器,宁可漏报也不误报,专注证明代码确实有问题,帮你在运行前发现类型错误和潜在缺陷。

滴滴开源的 Android 应用构建期优化器,通过 Gradle 插件做静态分析和字节码改写,帮 App 减小包体、提升运行性能。
非官方的 WireGuard 中文文档,涵盖安装、配置、用法以及服务器和漫游客户端 VPN 的完整示例,适合照着搭建和排查问题。
统一分析代码质量、架构指标和敏捷研发数据的平台,支持 Python AST 解析与 Java 代码坏味检测,并用 Streamlit 仪表盘直观展示项目健康状况。
Vue.js 官方 ESLint 插件,用来检查 .vue 单文件组件和模板语法,帮你提前发现代码错误和风格问题。
基于 JSON 规则引擎的静态代码分析器,快速识别代码中的功能特征与安全风险,适合在引入第三方组件前做扫描或检测功能级变更。

Ruby 代码异味检测工具,静态分析代码找出重复、过长方法、复杂条件等设计问题,帮你在重构前定位需要改进的地方。
在编译期静态检查 Java 代码中的空指针隐患,构建开销很低,能提前发现 NPE 而不是等运行时崩溃。
SpotBugs 是 FindBugs 的继任者,通过静态分析 Java 字节码来发现潜在缺陷和危险写法,帮你在提交前揪出空指针、资源泄漏这类问题。
静态分析 Go 代码,推断变量是否可能为 nil,提前发现潜在的 nil panic 风险。
Ruby 代码质量静态分析工具,扫描项目后给出可读性、复杂度、重复代码等评分报告,帮团队定位需要重构的坏味道。
在 GitHub Actions 里一键装好指定版本的 PHP,顺带配好扩展、php.ini、覆盖率驱动和 Composer 等常用工具,省去手写安装脚本的麻烦。
基于抽象解释理论的 C/C++ 静态分析器,能在编译前发现运行时错误和未定义行为,适合安全关键代码的验证。

Java 字节码分析与优化框架,把 Java 和 Android 代码转成 Jimple 中间表示,方便做静态分析和程序优化。
Flowistry 是一款 Rust 的 IDE 插件,通过数据流静态分析帮你聚焦与当前代码真正相关的部分,过滤无关逻辑。
基于 WireGuard 的零信任访问管理平台,内置真正的双因素/多因素认证,可替代传统 VPN 做细粒度权限控制。
一份经过人工筛选的 PHP 静态分析工具清单,涵盖代码检查、格式化和 lint 等类别,帮你在众多工具中快速找到适合的那一款。

静态代码安全扫描工具,通过数据流分析发现代码中的安全与隐私风险,并按严重程度过滤排序,方便 DevSecOps 流程中优先修复高危问题。

用 AI 代理自动分析代码库并生成可交互的架构图,帮助开发者快速理解陌生项目的模块划分与调用关系。

把 clang-tidy、Clang Static Analyzer 等静态和动态分析工具的结果统一收集进缺陷数据库,并提供网页界面浏览和跟踪代码缺陷。

一条命令生成结构完整的 CMake C/C++ 项目骨架,内置 CI、clang-format、clang-tidy、代码覆盖率等配置,省去从零搭工程的时间。
上架前离线扫描 iOS/Android 代码、隐私清单和 IPA/APK/AAB 安装包,对照 App Store 与 Google Play 审核规则提前发现合规问题,免账号即可用。
PHP 代码静态分析工具,能检测代码中的潜在缺陷、混乱结构和未使用变量,帮你在提交前发现质量问题。

基于 SpotBugs 的静态代码扫描插件,专门给 Java Web 和 Android 应用做安全审计,能查 CWE 类漏洞并支持污点分析。
把 JavaScript 代码自动转换成 TypeScript,也能给已有的 TypeScript 补全类型、修正类型问题,让代码类型更严格。
一款带 GUI 的 JAR 包分析工具,能反编译、搜索方法调用链、做污点分析和 JAR 差异对比,帮安全人员快速定位 Java 漏洞。
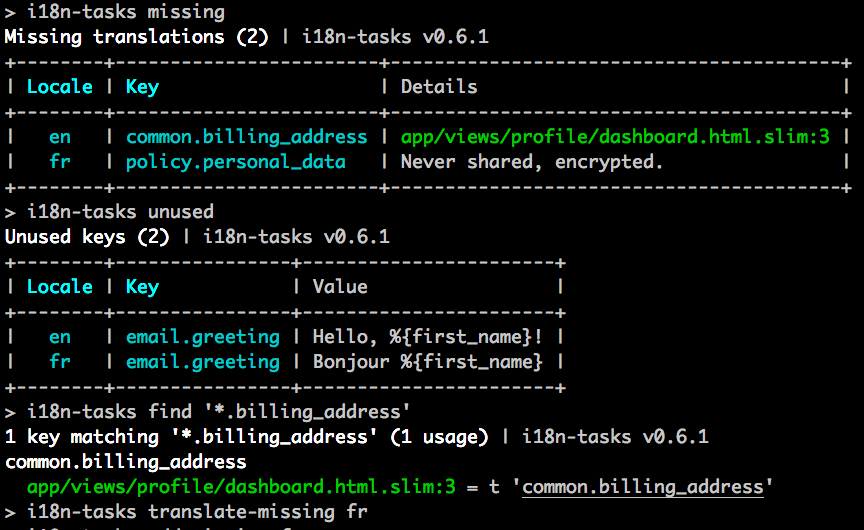
用静态分析管理 Ruby i18n 的翻译文件,自动找出缺失、未使用和格式错误的键值,省去手工核对多语言文案的麻烦。

面向 Java 和 Android 的静态分析框架,上手门槛低,能构建调用图并做污点分析,适合做代码安全与质量检查。
用 WebRTC 隧道传输数据来绕过网络审查,在受限网络里也能建立通信通道。
字节跳动开源的 Android 静态污点分析平台,用于扫描 App 中的隐私合规与安全漏洞,适合上线前的自动化检测。

基于 LLVM 的源码静态值流分析框架,能做指针分析、依赖分析和缺陷检测,适合做代码审计和验证。
用 Go 写的隧道工具,把 TCP 流量封装进 CDN 通道来穿透防火墙,适合在受限网络里搭建隐蔽代理或内网穿透。
开源智能体式静态应用安全测试引擎,用 100+ AI 安全智能体扫描任意仓库或 PR diff,支持自带模型,已助力披露数百个零日漏洞。
Android 剪贴板工具,从分享菜单复制链接时自动清除短链和跟踪参数,保护隐私。